NEN 7510 certificering (zorg)
NEN 7510 helpt jouw organisatie bij het ontwikkelen van een proactieve aanpak om informatie te beschermen. Denk hierbij aan interne en externe bedreigingen, zowel fysiek als online.

Fendix heeft 650+ bedrijven geholpen, van startups tot enterprises.

Waarom Fendix kiezen voor jouw NEN 7510 certificering?

‍

Een praktisch plan

Van complex naar glashelder

Jij wilt zekerheid zonder ruis. Wij vertalen ingewikkelde compliance-eisen naar een praktisch plan dat jouw organisatie begrijpt én direct kan toepassen.
Wij vertalen ingewikkelde compliance-eisen naar een praktisch plan dat jouw organisatie begrijpt én direct kan toepassen.

Een praktisch plan

Flexibel en wendbaar

Als een kameleon bewegen we mee met jouw cultuur en tools. Remote of op kantoor, via Teams of Slack: wij werken zoals jij werkt. Je krijgt er een collega bij, geen externe auditor.

Wij vertalen ingewikkelde compliance-eisen naar een praktisch plan dat jouw organisatie begrijpt én direct kan toepassen.

Een praktisch plan

Gegarandeerd resultaat

Onze aanpak is strak en gestructureerd. Je weet precies waar je aan toe bent, wat de deadline is en wat het kost. Wij rusten niet voordat dat certificaat aan de muur hangt.

Wij vertalen ingewikkelde compliance-eisen naar een praktisch plan dat jouw organisatie begrijpt én direct kan toepassen.

“In de zorg is tijd schaars. Daarom mag NEN 7510 nooit aanvoelen als 'extra werk'. Mijn rol is om de norm te vertalen naar logische afspraken die passen bij het ritme van de dag, zodat veiligheid en zorg hand in hand gaan.”
Marnix
Dijkmans
Information Security Consultant

Meer weten over de norm?
Check onze resources voor handige downloads en artikelen.

Wat is NEN 7510?

NEN 7510 is dé Nederlandse norm voor informatiebeveiliging, specifiek gericht op organisaties die werken met persoonlijke gezondheidsinformatie, zoals zorginstellingen en hun dienstverleners. De NEN 7510 is gebaseerd op ISO 27001 en voegt daar zorgspecifieke beheersmaatregelen aan toe. Dit zijn de voordelen:

‍

  • Het vermindert het risico op gegevenslekken en inbreuken op patiëntgegevens.
  • Zorgaanbieders zijn wettelijk verplicht om volgens NEN 7510 te werken (via het Besluit elektronische gegevensverwerking door zorgaanbieders). Met een certificaat toon je aan dat je dat doet.
  • Je voldoet aan de eisen en verwachtingen van patiënten, cliënten en andere stakeholders.
  • Het biedt concurrentievoordeel bij offertes en aanbestedingen.

‍

Sinds december 2024 geldt NEN 7510:2024. Ben je nog gecertificeerd op de versie van 2017, dan moet je uiterlijk 20 februari 2027 over zijn. In maart 2026 is NEN 7510-2 daarnaast aangescherpt met A1:2026. Meer achtergrond lees je in ons artikel Wat is NEN 7510 en is het verplicht?
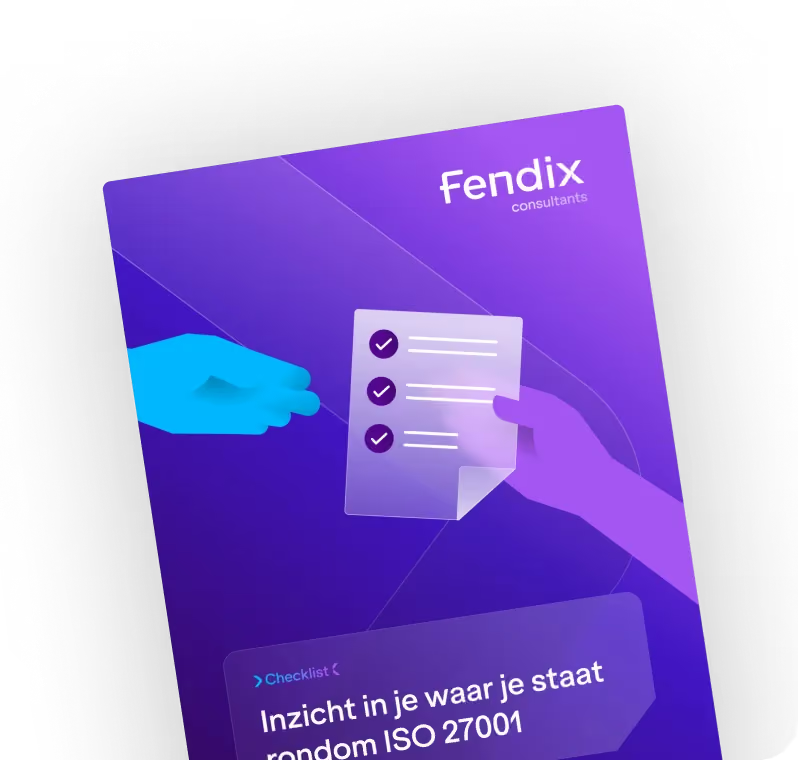
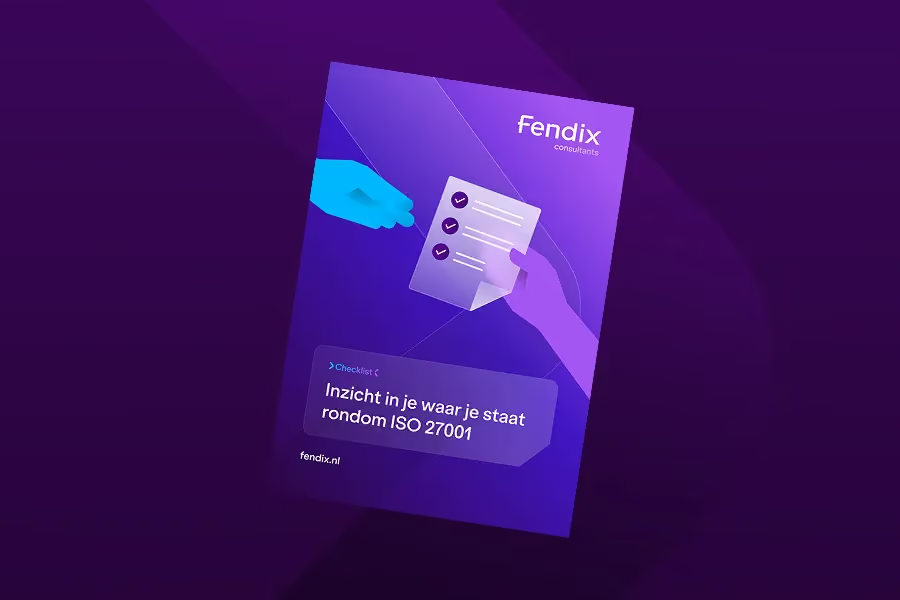
Download de NEN 7510-checklist

De nieuwe NEN 7510:2024 eisen helder in kaart, inclusief alle Annex A onderdelen, direct toepasbaar én gratis te downloaden als PDF.

Jouw route naar NEN 7510 in 7 stappen

‍

01

GAP-analyse

Hoe staat jouw organisatie erbij ten opzichte van de norm? Je krijgt een (glas)helder overzicht van de ontbrekende onderdelen en een duidelijke roadmap voor de rest van de stappen.

02

Risicoanalyse

Hier maken we het verschil. Wij richten het managementsysteem voor je in en schrijven het beleid. Praktisch, werkbaar en to the point. Wij doen het zware werk.

03

Het managementsysteem en beleid

We vertalen de normeisen naar jouw organisatie. Praktisch werkbaar in een managementsysteem, inclusief relevante beleidsdocumenten, scope en verantwoordelijke rolverdeling. Geen zorgen, wij houden alles behapbaar.

04

Bewustwording

Van beleid naar praktijk, mensen maken het verschil. We trainen je team zodat informatiebeveiliging een tweede natuur wordt. Van de receptie tot de directiekamer.

05

Interne audit + Directiebeoordeling

Zijn we er klaar voor? We voeren een strenge interne audit uit en evalueren de status met de directie. We testen het systeem en lossen de laatste puntjes op. Zo ga je met 100% vertrouwen de externe audit in.

06

Externe audit

Het moment van de waarheid. De onafhankelijke auditor toetst of je aan de norm voldoet. Spannend? Misschien. Maar wij zitten naast je om je te begeleiden. Geslaagd? Dan mag de vlag uit!

07

Koploper blijven (Onderhoud & Verbetering)

Het certificaat hangt, maar de wereld staat niet stil. Wij blijven als kennispartner betrokken om je systeem up-to-date te houden. We zorgen voor continue verbetering, zodat jij altijd voorop blijft lopen.

Succesverhalen

Wat andere koplopers zeggen
"Ik kan eindelijk zorgeloos op vakantie, in de wetenschap dat alles gewoon doorloopt."
Martine Ballinger
Director of Compliance, Governance & Client Onboarding · UNITED WATERWAYS
"De kracht van deze aanpak lag in de combinatie van deskundige begeleiding door Fendix en de gestructureerde projectsturing die Tidal Control mogelijk maakte."
Ronald van Beers
CISO & Group IT Director
"Het feit dat jullie zo betrokken blijven bij klanten en op de hoogte willen blijven van het traject, vind ik positief en verfrissend."
Toon van Overbruggen
Security Officer en Operationeel Manager
''Als andere founders me vragen hoe we onze certificering zo efficiënt hebben geregeld, is mijn antwoord kort: ga naar Tidal Control voor de structuur en haal Fendix erbij voor de inhoudelijke consultancy. Het is de ideale combinatie.''
Ties Verberne
Co-Founder
“Een auditor mag geen advies geven. Dan is het juist fijn om een partij te hebben die kan helpen met duiding en praktische begeleiding.”
Edwin Remery
Information Security Officer
"Binnen 6 maanden hebben we de ISO 27001 en NEN 7510 certificeringen behaald. Met nieuwe procedures en beleid hebben we ons snel kunnen professionaliseren. Met dank aan Fendix een grote stap vooruit voor ons als start-up!"
Jan-Willem Derksen
Algemeen Directeur
"Als je zelf niet de kennis in huis hebt, is het cruciaal om een organisatie als Fendix erbij te halen. Het heeft ons geholpen onze processen te verfijnen en zorgt ervoor dat we op de hoogte blijven van veranderingen in de norm en wetgeving. En ze zijn ook écht onderdeel van het team geworden."
Angelo Derksen
Developer NowOnline
“Wat deze week duidelijk heeft gemaakt, is dat cybersecurity niet alleen een verantwoordelijkheid is van onze IT-afdeling, maar van ons allemaal. Fendix regelt het tot in de puntjes.”
Joeri van de Watering
CEO Goose VPN
"Informatiebeveiliging is een vast onderdeel van ons werk geworden. We blijven verbeteren en waar nodig processen optimaliseren. Fendix heeft hier een belangrijke rol in gespeeld."
Linda
Security Officer en Manager Ondersteunende Teams bij Stap & Care Groep
"De gestructureerde begeleiding van Tidal en hun consultingpartner Fendix, gecombineerd met de templates en workflows van de tool, maakte het voor ons mogelijk om te slagen."
Maurits Broers
Head of Delivery Nedscaper
“Eén verbeterpunt, geen tekortkomingen, een bevestiging van onze professionaliteit en de gedegen aanpak van Fendix. Dankzij heldere communicatie wist Jelle medewerkers te betrekken bij iets wat eerst ver weg leek.”
Stefan Evers
Managing Director TotalEnergies Charging Solutions (NL)
“Het mooie is dat je merkt dat informatiebeveiliging steeds meer onderdeel wordt van de dagelijkse praktijk. Mensen stellen nu zelf de vraag: hoe zit het met de risico’s? Dat betekent dat het leeft in de organisatie, mede dankzij Fendix. En dat is precies wat we wilden bereiken."
Angelique van Hassel
Managing Director, Head of Benelux Heras.
“Iedereen doet automatisch zijn auto op slot bij het verlaten ervan. Ik wilde dat informatiebeveiliging net zo vanzelfsprekend wordt, zodat elke medewerker in zijn of haar rol hier bewust mee omgaat. Fendix kan je hier uitstekend bij helpen.”
Bianca Bogers
Information Security Officer bij GGZ Westelijk Noord-Brabant
"De Functionaris Gegevensbescherming van Fendix zorgt ervoor dat we maandelijks scherp blijven op het thema 'privacy'. Het externe perspectief geeft ook wat extra's, want de interne processen worden verbeterd."
David Izelaar
Directeur bij A-VISION

Jouw lange termijn kennispartner

Met Fendix kies je voor meer dan een certificering

Natuurlijk kan je rekenen op tempo, structuur en helderheid in elk traject. We zorgen daarnaast ook dat niet alleen de audit klopt, maar ook de mindset: medewerkers die begrijpen én naleven wat veiligheid betekent. Als kennispartner denken we verder dan vandaag, zodat je organisatie altijd klaar is voor nieuwe wetgeving en technologie.
‍

Start met een NEN 7510 certificering

Klaar om koploper te worden?

Plan vrijblijvende kennismaking

Informatiebeveiliging. Privacy. Patiëntveiligheid. Gewoon geregeld. Laten we kijken waar jouw zorginstelling staat en hoe we je zo efficiënt mogelijk naar NEN 7510 compliance begeleiden.

‍

Wat je kunt verwachten

  • Een gesprek van 60 minuten. Gewoon vrijblijvend kennismaken.
  • We bespreken waar je nu staat en wat NEN 7510 in de praktijk van jouw zorginstelling vraagt.
  • Je hoort direct wat een realistisch tijdpad is en waar je mee kunt starten.

‍

Waarom bedrijven voor Fendix kiezen

  • Eén vaste consultant die jouw organisatie en de zorg kent.
  • Een concreet stappenplan in plaats van alleen een dik rapport.
  • 650+ organisaties gingen je voor.

‍

Nog niet klaar om te bellen?

Andere normen

ISO 27001

Dé norm voor informatiebeveiliging

NIS2 en de Cyberbeveiligingswet

NIS2 en de Cyberbeveiligingswet: wat moet jouw organisatie doen?

IBP FO

Digitaal veilig leren en werken

BIO

De norm voor informatiebeveiliging voor overheidsinstanties